02-11-2026 às 11h40
Direto da Redação
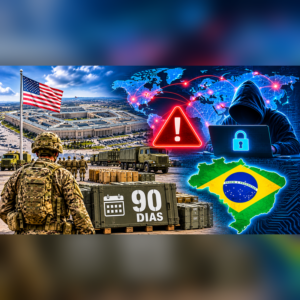
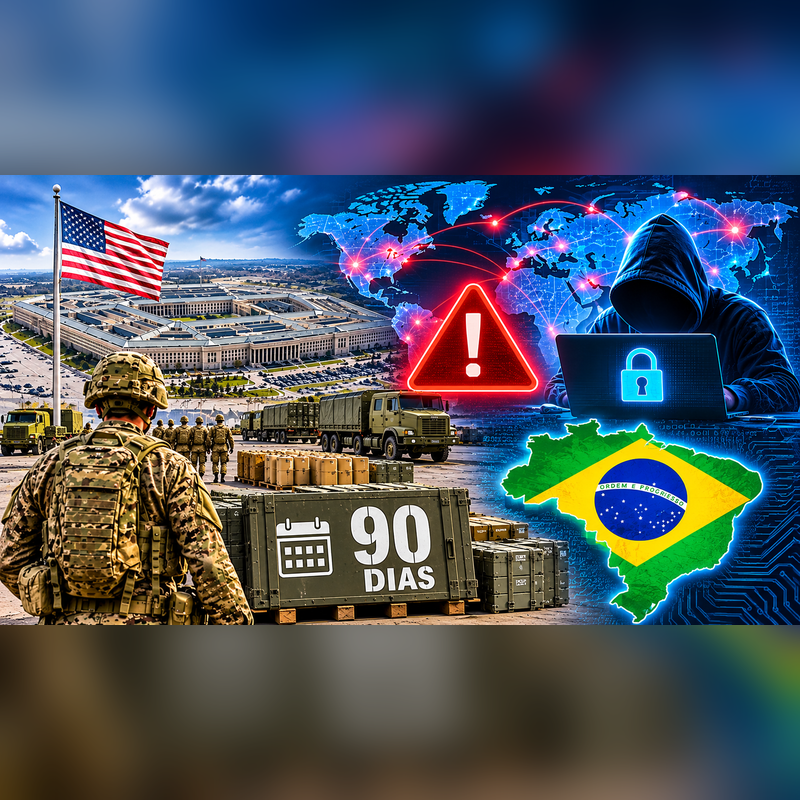
O governo dos Estados Unidos está ampliando sua preparação para enfrentar possíveis ataques cibernéticos, sabotagens e interrupções prolongadas de serviços essenciais. Uma das iniciativas mais recentes do Pentágono prevê que grandes instalações militares americanas tenham capacidade de manter suas operações fundamentais por até 90 dias sem depender de apoio externo, especialmente em situações de guerra ou comprometimento da infraestrutura de energia e abastecimento.
A informação foi divulgada pelo jornal econômico Fortune, em reportagem publicada em 26 de outubro de 2026. O planejamento faz parte da iniciativa denominada FORTRESS America, apresentada pelo secretário de Defesa americano, Pete Hegseth, em setembro. A proposta envolve reforço da autonomia energética, reservas de combustível, água, alimentos, equipamentos, medicamentos e proteção das cadeias de suprimentos.
É importante esclarecer que os 90 dias mencionados dizem respeito à autonomia operacional planejada para instalações militares, e não a uma determinação do governo americano para que toda a população armazene mantimentos por três meses. Também não existe confirmação oficial de que um ataque mundial de grandes proporções esteja prestes a acontecer.
A preocupação ganhou ainda mais atenção depois que o Pentágono passou a investigar possíveis ataques cibernéticos relacionados a falhas em equipamentos de refrigeração de instalações militares. Segundo a agência Reuters, em reportagem de 29 de outubro, pelo menos seis bases foram afetadas por problemas em sistemas de congelamento de alimentos. As autoridades americanas investigam a hipótese de interferência digital, mas não divulgaram a identificação de responsáveis nem uma conclusão definitiva.
O que poderia acontecer no Brasil?
Embora o planejamento americano esteja relacionado à segurança nacional dos Estados Unidos, os riscos de ataques cibernéticos contra infraestruturas essenciais não estão restritos a um único país.
O Brasil depende de sistemas digitais para operar serviços fundamentais. Redes de distribuição de energia, abastecimento de água, telecomunicações, bancos, hospitais, aeroportos, transportes, órgãos públicos e cadeias de distribuição de alimentos utilizam sistemas informatizados que podem se tornar alvos de criminosos digitais ou grupos patrocinados por governos estrangeiros.
Um ataque de grande proporção poderia, em tese, provocar indisponibilidade temporária de serviços bancários, dificuldades em transferências e pagamentos eletrônicos, interrupção de sistemas administrativos, problemas nas comunicações e comprometimento de operações logísticas.
Em um cenário mais grave, caso diferentes sistemas fossem atingidos simultaneamente, os efeitos poderiam se espalhar para o abastecimento de combustíveis, funcionamento de hospitais, distribuição de alimentos e serviços públicos.
Isso não significa que o Brasil esteja diante de uma ameaça iminente de apagão ou colapso nacional. Significa que a proteção das infraestruturas críticas precisa ser tratada como uma questão permanente de segurança, planejamento e soberania nacional.
Brasil já realizou simulação de defesa cibernética
O país também vem se preparando para enfrentar ameaças dessa natureza. Entre os dias 21 e 25 de setembro de 2026, o Exército Brasileiro coordenou a oitava edição do exercício Guardião Cibernético, reunindo aproximadamente 1.300 participantes, cerca de 300 organizações e representantes de 14 países.
A simulação envolveu instituições públicas e privadas e contemplou cenários de ataques digitais contra setores estratégicos, incluindo energia, abastecimento de água, telecomunicações e sistema financeiro.
De acordo com informações divulgadas pela Agência Brasil, o objetivo foi aperfeiçoar a cooperação entre órgãos governamentais, Forças Armadas, entidades reguladoras e empresas responsáveis por serviços essenciais.
O exercício demonstra que o risco cibernético já integra o planejamento de defesa brasileiro. Entretanto, a realização de simulações não significa que exista previsão de um ataque ou que todos os riscos estejam eliminados.
Quais prevenções os brasileiros devem adotar?
Especialistas em segurança e proteção de infraestruturas recomendam que a população desenvolva hábitos de prevenção para situações de emergência, independentemente de sua origem. A preparação não exige compras exageradas nem a formação de estoques para 90 dias.
Entre as medidas recomendadas estão manter uma pequena reserva de água potável e alimentos não perecíveis, ter medicamentos de uso contínuo disponíveis, guardar uma lanterna e pilhas, manter um rádio portátil, carregar baterias externas para celulares e conservar uma lista de contatos importantes em papel.
Também é prudente manter algum dinheiro em espécie para emergências, pois sistemas de pagamento eletrônico, caixas automáticos e aplicativos bancários podem ficar temporariamente indisponíveis.
Na área digital, a população deve utilizar senhas fortes e diferentes para cada serviço, ativar a autenticação em duas etapas, manter celulares e computadores atualizados e evitar clicar em links suspeitos recebidos por mensagens, e-mails ou redes sociais.
Outra recomendação importante é manter cópias de documentos essenciais e informações relevantes em local seguro, inclusive em formato físico. Pessoas que dependem de equipamentos médicos elétricos devem conversar com seus profissionais de saúde sobre alternativas de energia e planos de contingência.
As famílias também devem estabelecer um plano simples de comunicação, definindo como entrar em contato e onde se encontrar caso as redes de telefonia e internet apresentem instabilidade.
Energia, água e comunicação são pontos estratégicos
Um dos maiores desafios de qualquer emergência prolongada é a dependência entre os serviços essenciais. A falta de energia pode comprometer o abastecimento de água, as comunicações, o funcionamento de hospitais e a conservação de alimentos e medicamentos.
Por isso, a preparação não pode ficar restrita às famílias. Governos federal, estaduais e municipais, concessionárias de energia, empresas de telecomunicações, instituições financeiras e operadores de abastecimento precisam manter planos de continuidade operacional, sistemas de segurança e alternativas para situações de interrupção.
O Brasil também precisa avançar na proteção de suas redes estratégicas, no treinamento de profissionais, na cooperação entre instituições públicas e privadas e na capacidade de recuperar rapidamente serviços atingidos por ataques digitais.
Prevenção não significa previsão de catástrofe
A preparação anunciada pelo Pentágono e as iniciativas de outros países mostram que a segurança cibernética passou a ocupar espaço central no planejamento estratégico internacional.
Entretanto, não há evidência pública de que esteja programado um ataque cibernético mundial sem precedentes ou uma crise global com duração determinada de 90 dias.
O mais importante para o Brasil é transformar a preocupação em planejamento responsável. A proteção das redes de energia, água, telecomunicações, saúde e sistema financeiro deve ser permanente, enquanto a população precisa conhecer medidas básicas de prevenção.
Em um mundo cada vez mais conectado, a segurança de um país não depende apenas de suas fronteiras físicas e de suas Forças Armadas. Depende também da capacidade de proteger seus sistemas digitais, garantir serviços essenciais e manter a população informada e preparada diante de situações inesperadas.
Referências utilizadas na apuração: Reuters, sobre a investigação de possíveis ataques aos sistemas de refrigeração de bases militares americanas; Fortune, sobre o planejamento de autonomia militar por 90 dias; Agência Brasil, sobre o exercício Guardião Cibernético realizado pelo Exército brasileiro.
Reuters+4
Observação editorial: a principal mensagem da matéria é que o Brasil deve fortalecer sua infraestrutura estratégica e orientar a população para emergências, sem transformar um planejamento militar americano em previsão de guerra ou colapso mundial.